
Broadcom ha pubblicato l'avviso di sicurezza VMware VMSA-2026-0006 per risolvere molteplici vulnerabilità riscontrate in diversi prodotti VMware.
Le vulnerabilità segnalate interessano le seguenti piattaforme:
- VMware ESXi, vCenter Server, Workstation e Fusion
- VMware Cloud Foundation e vSphere Foundation
- Telco Cloud Platform e Telco Cloud Infrastructure
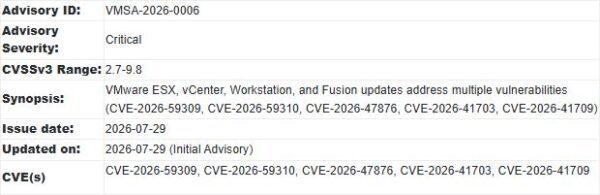
In particolare, si evidenziano due vulnerabilità critiche che colpiscono vCenter Server, entrambe con un punteggio CVSSv3.1 di 9.8:
- CVE-2026-59309 - Consente a un malintenzionato con accesso alla rete di aggirare l'autenticazione e ottenere un accesso non autorizzato al sistema.
- CVE-2026-59310 - Consente a un malintenzionato con accesso alla rete di eseguire codice arbitrario.
Broadcom ha già rilasciato le patch per mitigare questi problemi. Le aziende che utilizzano vCenter Server dovrebbero applicare questi aggiornamenti il prima possibile per prevenire potenziali problematiche.
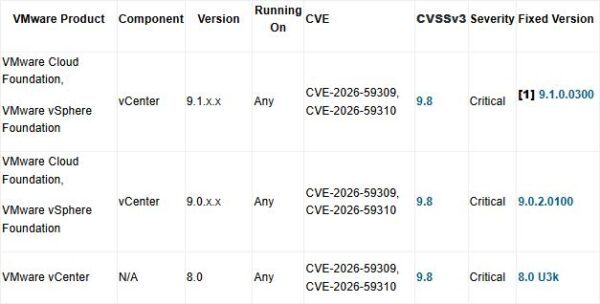
Risoluzione e mitigazione of VMSA-2026-0006
Insieme alle patch per vCenter, Broadcom ha risolto altre tre vulnerabilità:
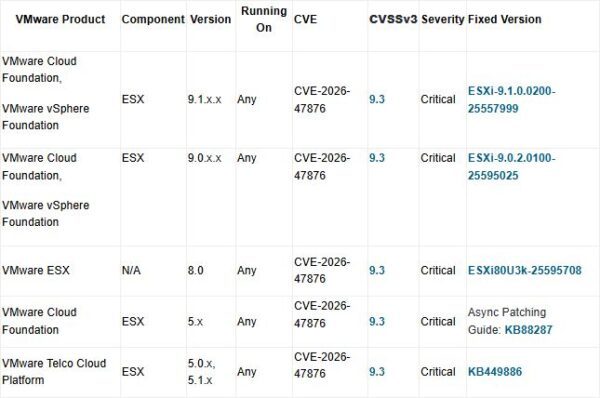
- CVE-2026-47876 (punteggio CVSS: 9.3) - Un difetto di out-of-bounds write nella scheda di rete virtuale VMXNET3 consente a un malintenzionato con privilegi di amministratore locale su una macchina virtuale di eseguire codice arbitrario sull'host sottostante.
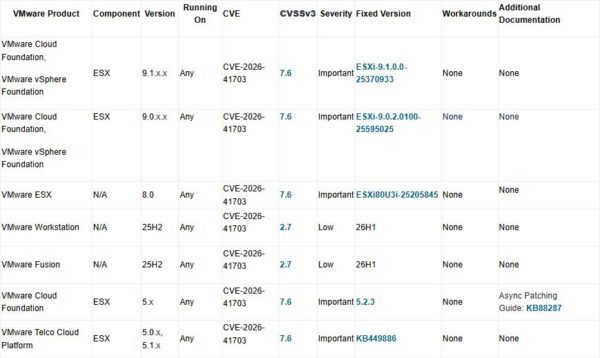
- CVE-2026-41703 (punteggio CVSS: 7.6) - Una vulnerabilità di out-of-bounds read che si attiva durante il deployment della VM. Sull'ESXi può portare alla divulgazione di informazioni o a una condizione di Denial-of-Service (DoS). Su Workstation e Fusion, l'impatto è strettamente limitato alla divulgazione di informazioni.
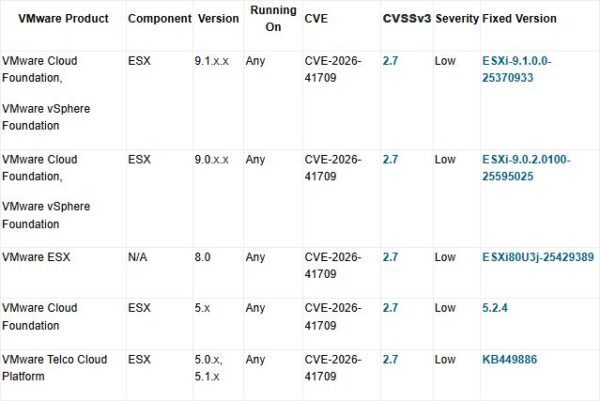
- CVE-2026-41709 (punteggio CVSS: 2.7) - Un difetto di tracciamento insufficiente nei log consente a un amministratore malintenzionato di eseguire specifiche operazioni non autorizzate senza generare record di log.
Trattandosi di patch di sicurezza critiche, si raccomanda caldamente di applicarle il prima possibile per mitigare i potenziali rischi.


